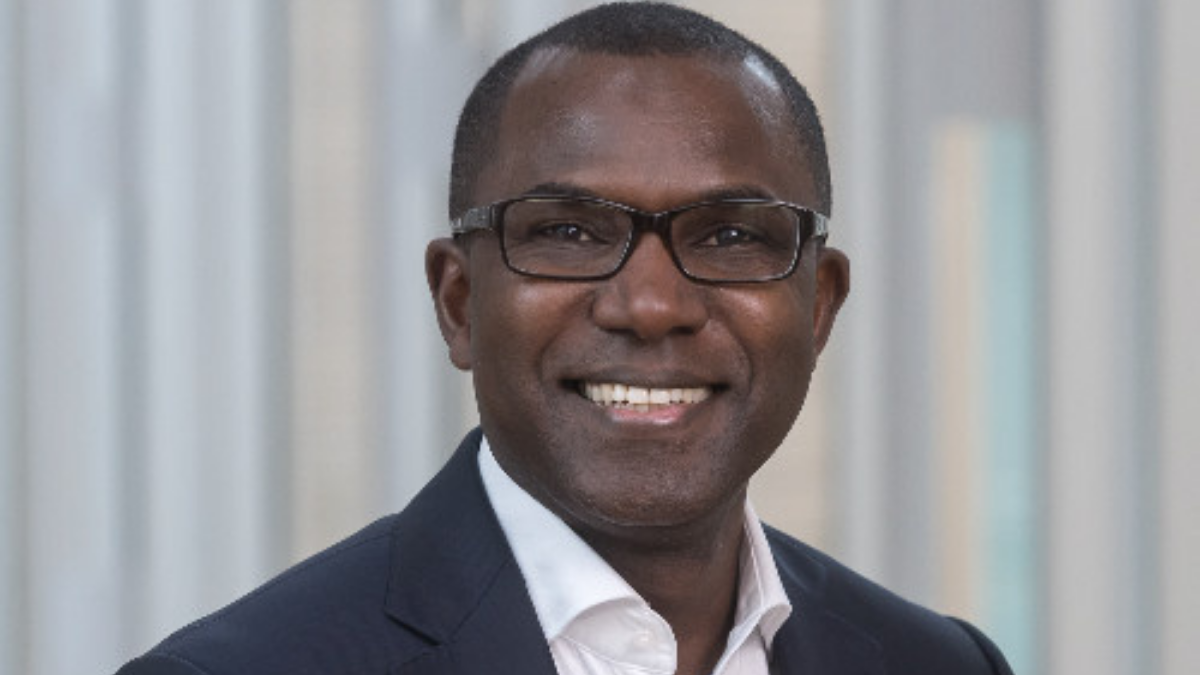
Dans l’aviation, la cybersécurité n’est plus une affaire confinée aux salles serveurs. Elle touche la continuité des opérations, les systèmes de réservation, les infrastructures, les données, les partenaires et, au bout de la chaîne, la confiance de millions de voyageurs. Chez Lufthansa Group, l’un des hommes placés au centre de cette équation est Sénégalais. Naby Diaw, Chief Information Security Officer et Vice President Cyber Security & IT Cross Functional Processes du groupe allemand, occupe depuis 2018 une position où la maîtrise technique rencontre directement la gouvernance d’entreprise. Son parcours raconte surtout une transformation plus profonde : celle du responsable informatique devenu gardien de la résilience d’organisations mondialisées.
Le périmètre donne la mesure de la responsabilité. En 2025, Lufthansa Group a réalisé 39,6 milliards d’euros de chiffre d’affaires, transporté environ 135 millions de passagers et comptait plus de 103 000 collaborateurs. Dans un ensemble de cette taille, qui regroupe près de 240 filiales, sécuriser le numérique revient à protéger une infrastructure économique en mouvement permanent.
De Dakar à Francfort, la technologie comme première grammaire
Né à Dakar, Naby Diaw appartient à cette diaspora sénégalaise dont les trajectoires se construisent loin du pays tout en atteignant les centres de décision de grands groupes internationaux. Sa formation passe notamment par l’Université Cheikh Anta Diop de Dakar puis par la Frankfurt University of Applied Sciences, où il approfondit les technologies de l’information.
Ce socle technique est essentiel pour comprendre la suite. Diaw ne rejoint pas la cybersécurité par effet de mode. Sa carrière se développe alors même que la fonction informatique quitte progressivement son rôle de support pour devenir une composante structurante du modèle économique des grandes entreprises.
Avant Thomas Cook, il travaille notamment chez START Amadeus, aujourd’hui Amadeus Germany, dans la gestion de la qualité informatique. Un passage déjà situé à l’intersection de la technologie et du transport. Puis vient Thomas Cook, où son évolution donne une première indication de son positionnement futur.
Entré dans le groupe touristique au début des années 2000, il accède à la responsabilité de Chief Information Security Officer dès 2005, tout en assumant par la suite la direction de l’architecture informatique et de la sécurité. Il ne s’agit plus seulement de protéger des systèmes. Il faut penser leur architecture, leur cohérence et leur capacité à résister dans une industrie où la technologie supporte une part croissante de la chaîne de valeur.
Vodafone : lorsque la sécurité devient une fonction d’entreprise
Le passage dans les télécommunications marque un changement d’échelle.
À partir de 2012, Diaw prend des responsabilités de Chief Security Officer, d’abord dans l’environnement de Kabel Deutschland puis chez Vodafone Germany. En décembre 2014, il prend notamment la direction de la Corporate Security de Vodafone Allemagne. Son champ d’action dépasse alors la seule cybersécurité pour toucher aux mécanismes de protection de l’entreprise, à la normalisation, aux certifications, à la continuité d’activité et à la résilience.
Cette étape est déterminante. Une entreprise de télécommunications est simultanément opérateur d’infrastructures, gestionnaire de données et fournisseur de services critiques. La sécurité y devient nécessairement transversale. Elle doit parler aux ingénieurs, mais aussi aux dirigeants, aux juristes, aux régulateurs et aux équipes opérationnelles.
Chez Vodafone, Diaw défend déjà une approche où la menace cyber ne peut être traitée uniquement par l’accumulation d’outils technologiques. Le groupe lui confie des programmes de certification et de standardisation destinés à protéger les systèmes tout en renforçant la continuité et la capacité de résistance de l’organisation.
C’est précisément cette capacité à déplacer la sécurité du terrain strictement technique vers celui de la gouvernance qui prépare son arrivée chez Lufthansa.
Chez Lufthansa, protéger davantage qu’un système informatique
Le 1er janvier 2018, Naby Diaw devient CISO de Lufthansa Group. Le titre pourrait laisser penser à une fonction spécialisée. Son véritable périmètre raconte autre chose.
Il couvre la cybersécurité et la résilience IT, mais également des dimensions liées à la stratégie informatique, à la gouvernance et aux infrastructures. Autrement dit, la sécurité n’est pas placée à la périphérie du système : elle est reliée à la manière même dont le groupe pense, organise et transforme son informatique. Cette fonction est encore confirmée dans les programmes professionnels consacrés à la cybersécurité en 2026.
Cette architecture managériale correspond à l’évolution du risque cyber. Dans un groupe aérien, une vulnérabilité ne doit plus être envisagée uniquement en termes de vol de données. Elle peut toucher des processus opérationnels, des applications, des fournisseurs, des identités numériques ou des services essentiels. La question posée au CISO devient donc économique : combien de risque l’entreprise peut-elle absorber sans affecter son fonctionnement, sa réputation et sa capacité à servir ses clients ?
Sous cette lecture, le profil de Naby Diaw prend une autre dimension. Son métier n’est plus simplement de défendre une frontière numérique. Il consiste à organiser la résilience d’un écosystème.
Lufthansa a d’ailleurs cherché à rapprocher les métiers et les équipes de sécurité autour d’une logique de « Security by Design », avec une organisation donnant au CISO des compétences transversales et reliant davantage la sécurité aux différentes fonctions du groupe. Diaw a également insisté publiquement sur l’importance d’une culture de sécurité fondée sur la communication, le partage des risques et la formation à travers les différentes strates de l’entreprise.
Le vrai pouvoir du CISO moderne : faire arbitrer le risque
C’est probablement là que se trouve la singularité la plus intéressante de son parcours.
Entre Thomas Cook, Vodafone et Lufthansa, Naby Diaw a traversé trois industries où le numérique est devenu progressivement indissociable du produit lui-même. Le voyage, les télécommunications puis l’aviation ont chacun subi une transformation comparable : davantage de connexions, davantage de données, davantage d’automatisation et, mécaniquement, davantage de surfaces d’attaque.
Son ascension professionnelle suit cette évolution.
Il est passé de la qualité informatique à l’architecture, de l’architecture à la sécurité, puis de la sécurité à une fonction plus large de résilience et de gouvernance technologique. Ce n’est pas une simple progression hiérarchique. C’est le déplacement du centre de gravité même de la cybersécurité dans l’entreprise contemporaine.
Le CISO d’un grand groupe n’est plus seulement celui qui dit non lorsqu’un système paraît vulnérable. Il doit permettre à l’entreprise de continuer à innover, investir et se transformer en connaissant précisément les risques qu’elle accepte. Cela exige de comprendre suffisamment la technologie pour challenger les experts, mais aussi suffisamment l’entreprise pour parler au management en termes de continuité, de coûts, de priorités et de création de valeur.
Une diaspora sénégalaise installée dans les fonctions critiques de l’économie mondiale
Pour le Sénégal, le parcours de Naby Diaw mérite aussi d’être observé sous cet angle.
Les réussites de la diaspora africaine sont souvent racontées à travers l’entrepreneuriat, la finance, la médecine ou les grandes organisations internationales. Son parcours révèle une autre géographie du pouvoir : celle des fonctions technologiques critiques au sein des multinationales.
À Francfort, le Sénégalais ne dirige pas une filiale africaine de Lufthansa. Il intervient au niveau du groupe, au cœur d’une fonction dont dépendent la confiance numérique et la résilience d’un acteur majeur du transport aérien mondial.
La distinction est importante.
À mesure que l’intelligence artificielle, le cloud, la multiplication des objets connectés et la sophistication des cyberattaques redéfinissent les risques des entreprises, les profils capables d’articuler technologie, sécurité et gouvernance prennent davantage de poids dans les états-majors. La trajectoire de Naby Diaw montre qu’un ingénieur formé aux technologies de l’information peut progressivement accéder à cette zone où les décisions techniques deviennent des décisions de business.
Plus de vingt ans après ses premières responsabilités dans l’informatique, son parcours offre ainsi une lecture particulièrement contemporaine du leadership technologique : dans une économie hyperconnectée, protéger l’entreprise n’est plus seulement empêcher l’incident. C’est lui permettre de continuer à fonctionner lorsque l’incident survient.
Et c’est désormais à ce niveau que se mesure le pouvoir d’un CISO.
Mérimé Wilson